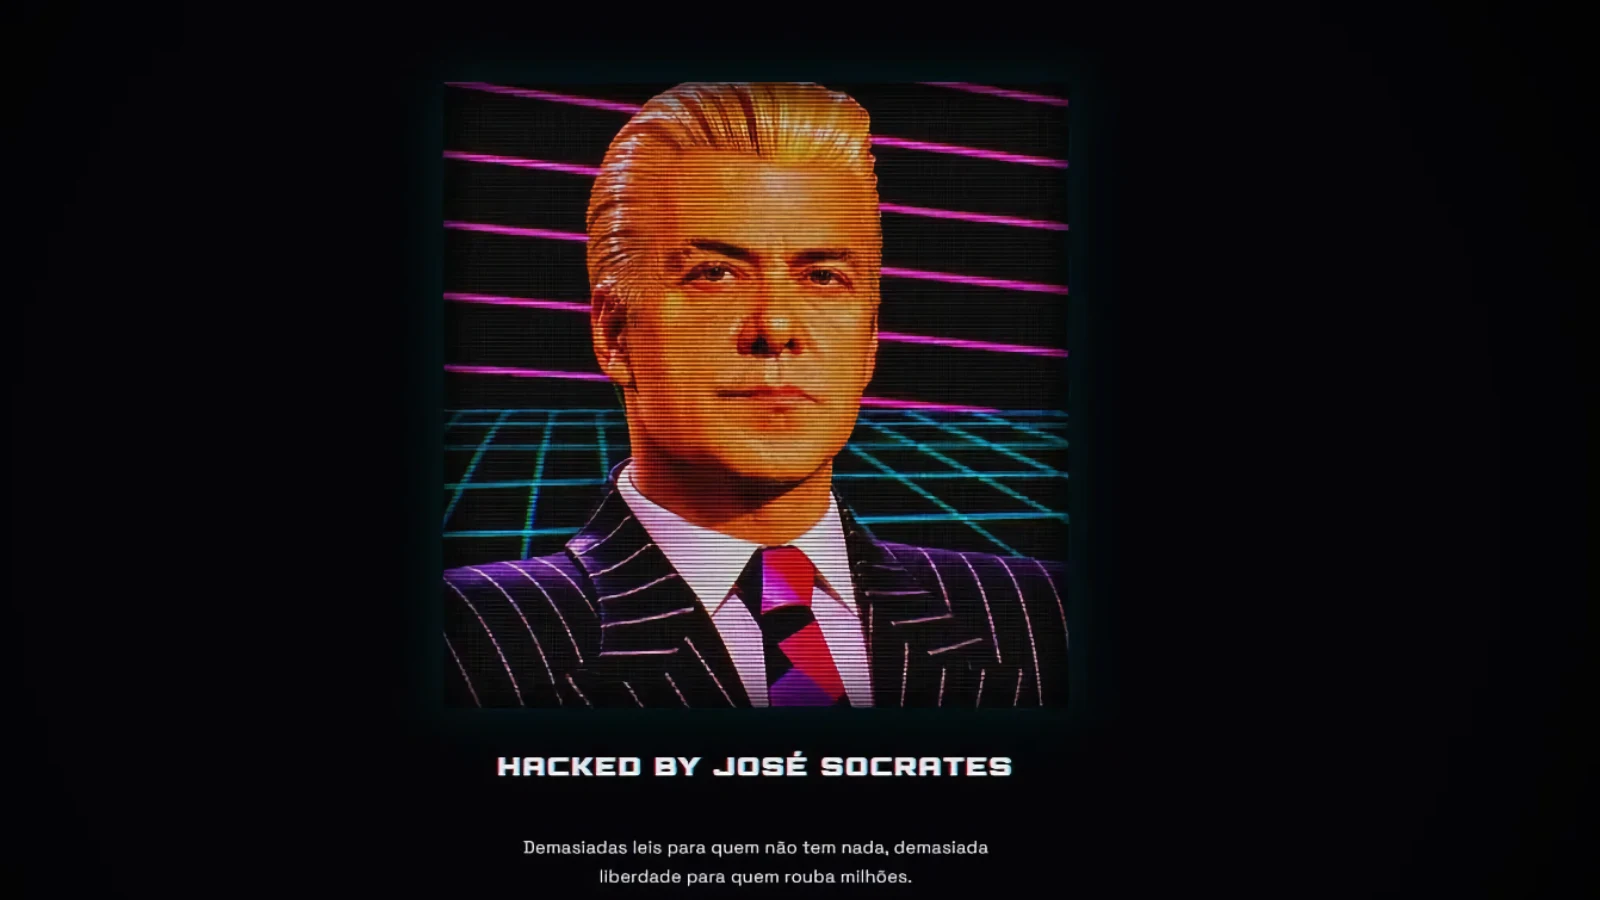
A Autoridade de Segurança Alimentar e Económica (ASAE) terá sido alvo de um ataque informático que chamou a atenção por uma mensagem invulgar: “Hacked by José Sócrates” . O incidente levanta questões sobre a segurança dos sistemas digitais de entidades públicas portuguesas.
Hackers utilizam nome de José Sócrates no ataque à ASAE
Segundo uma notícia divulgada pela CNN Portugal, a ASAE foi alvo de um ataque informático, no qual surge uma referência ao antigo primeiro-ministro José Sócrates .
A expressão “Hacked by José Sócrates” , que significa “Pirateado por José Sócrates”, poderá ter sido utilizada como provocação ou assinatura dos responsáveis.
Importa esclarecer que a utilização deste nome não representa qualquer prova de envolvimento do antigo governante no incidente.
Até ao momento, não foi possível confirmar de forma independente como ocorreu o ataque , quais os sistemas comprometidos ou se existiu acesso a informação reservada.
O que poderá estar por detrás deste ataque?
Uma das técnicas utilizadas por piratas informáticos é conhecida como defacement . Consiste na alteração não autorizada do conteúdo de um site, frequentemente para apresentar mensagens, imagens ou reivindicações dos atacantes.
Este tipo de ataque pode ter como objetivo chamar a atenção, demonstrar vulnerabilidades de segurança ou transmitir mensagens de natureza política.
Contudo, a alteração de uma página não significa necessariamente que os atacantes tenham conseguido entrar nas bases de dados ou nos sistemas internos da organização.
No caso da ASAE, ainda não existem informações técnicas suficientes para determinar a natureza e a extensão do incidente.
Entidades portuguesas têm sido alvo de vários ciberataques
O episódio surge num período marcado por outros incidentes de cibersegurança em Portugal.
No passado dia 5 de novembro, o site do Instituto da Habitação e da Reabilitação Urbana (IHRU) foi alvo de uma intrusão que substituiu imagens institucionais por fotografias de um panda acampado, numa aparente referência aos protestos relacionados com a habitação.
Mais recentemente, a Worten confirmou um acesso não autorizado a dados de clientes e prestadores de serviços. Também os Serviços Municipalizados de Água e Saneamento de Sintra comunicaram um i ncidente com exposição de informações fornecidas através de formulários online.
Embora não existam elementos que relacionem estes acontecimentos com o caso da ASAE , os episódios demonstram os diferentes riscos que organizações públicas e privadas enfrentam no ambiente digital.
Falta esclarecer a dimensão do ataque
A principal questão é perceber se o incidente ficou limitado à componente pública dos sistemas digitais da ASAE ou se permitiu um acesso mais profundo à infraestrutura informática da autoridade.
Será igualmente importante esclarecer se foram comprometidos dados pessoais, documentos internos ou outros elementos utilizados na atividade de fiscalização.
Para já, a informação disponível não permite concluir que tenha ocorrido uma fuga de dados.
O caso volta a colocar a segurança informática das entidades públicas no centro das atenções, numa altura em que a dependência dos serviços digitais continua a aumentar.
The full story
This article is one source in a clustered incident — the cluster page carries the summary, timeline and every other outlet covering it.
