 Back www.jebosseengrandedistribution.fr
Intermarche U Market Monoprix Leclerc Une Cyberattaque Coupe Le Froid Dans Les Supermarches
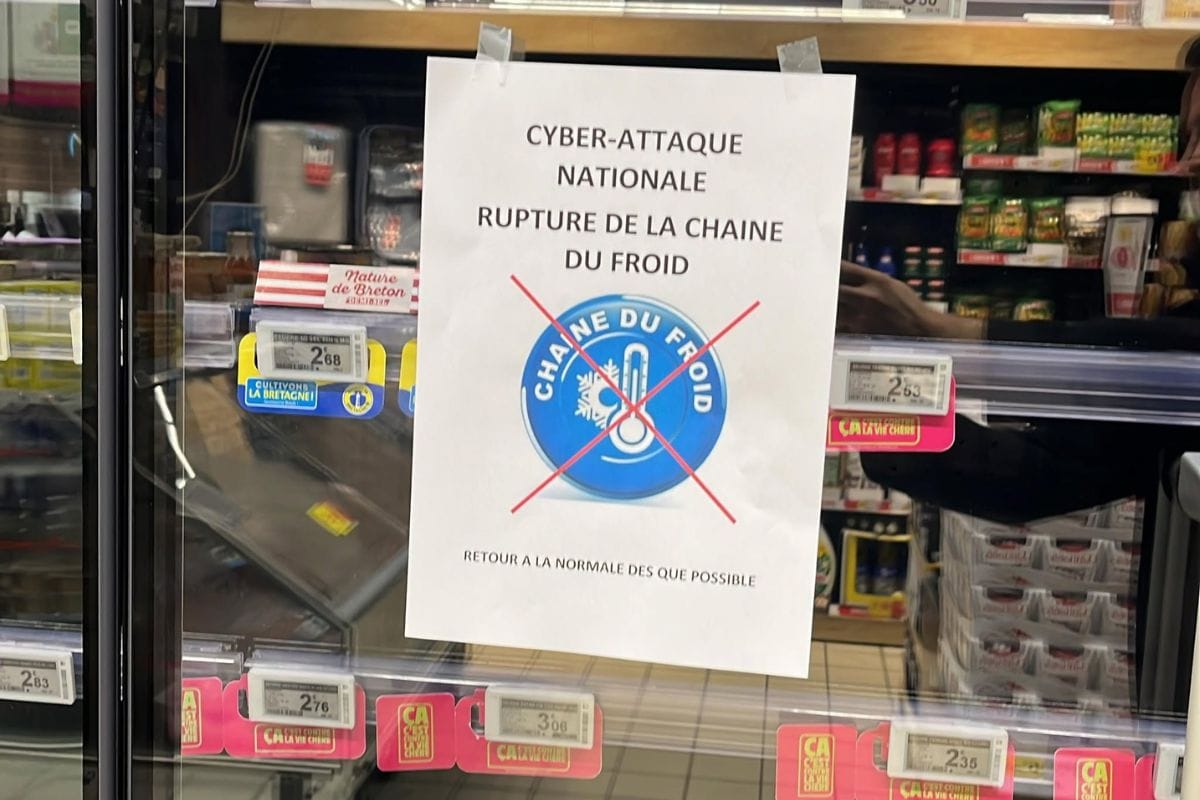
Dans la nuit du 11 au 12 octobre, des pirates ont pris la main sur les systèmes de régulation frigorifique du fabricant Danfoss. Dans des magasins Intermarché, Coopérative U, Carrefour Market et Monoprix, les consignes de température ont été modifiées à distance. Résultat : des rayons frais et surgelés entiers à jeter, et des pertes qui se chiffreraient en centaines de milliers d'euros par point de vente.
Une attaque qui ne vole rien, mais qui détruit tout
Pas de données clients dérobées, pas de caisses bloquées. Cette fois, la cible, c'est le froid.
Danfoss est un géant danois de la réfrigération. Ses régulateurs pilotent les meubles froids, les chambres froides et les centrales de nombreux supermarchés. Ils sont connectés : on surveille et on ajuste les températures à distance.
C'est cette porte que les pirates auraient utilisée. D'après BFM Business , ils ont modifié les consignes de température de certains équipements, parfois jusqu'à 50 degrés de plus. Un congélateur à -20°C qui passe à +30°C, en pleine nuit, magasin fermé : quand l'équipe d'ouverture arrive, il est trop tard.
En GMS, la règle est simple. Rupture de la chaîne du froid = produit impropre à la vente. On ne trie pas, on jette.
Intermarché en première ligne, d'autres enseignes touchées
Intermarché. Environ 150 magasins seraient concernés, selon une source du secteur citée par BFM Business. Une note interne du réseau, datée du 12 octobre, confirme l'attaque chez Danfoss et évoque des pertes de produits surgelés dans plusieurs points de vente. La centrale dit traiter en priorité les commandes exceptionnelles des magasins pour regarnir les rayons.
Système U. Des magasins du réseau sont également touchés. Dans un message interne, l'enseigne confirme une attaque en cours qui affecte plusieurs enseignes. Elle reconnaît que, dans les cas les plus graves, tout le frais a dû partir à la poubelle.
Dominique Schelcher, PDG de Coopérative U, l'a confirmé publiquement sur X en fin de matinée. Selon lui, une cyberattaque frappe depuis la nuit les installations de froid de plusieurs magasins U. Les équipes travaillent avec les frigoristes pour rétablir la situation, et une enquête devra faire la lumière sur l'attaque. Il dénonce une attaque inédite contre des équipements essentiels à l'approvisionnement alimentaire des Français : « C'est inacceptable. »
Carrefour Market et Monoprix. Selon des remontées du terrain, des magasins de ces deux enseignes seraient aussi concernés. Aucune communication officielle à ce stade.
Plusieurs messages nous sont remontés. Les salariés confirment l'ampleur du phénomène, enseigne par enseigne :
« Plus de 40 degrés dans les rayons surgelés. Team Monoprix. Il paraît que c'est national. »
« Oui, chez nous au Super U de Marguerittes. »
« Haut-Var, notre Inter a été concerné. »
« C'est aussi le cas dans certains Market. »
« Pas mal de magasins, tout le frais jeté à la poubelle. »
Chez U, les retours s'accumulent. Des salariés citent les Hyper U de Pleurtuit et de Plancoët, en Ille-et-Vilaine et dans les Côtes-d'Armor, l'Hyper U de Bourgueil (Indre-et-Loire), ou encore un U Express sur l'île d'Oléron. Ailleurs, un autre résume : « Team U… Un carnage. » Dans un Super U, ce sont même tous les rayons traditionnels et libre-service qui ont dû fermer.
Tous ne sont pas touchés pour autant. Un salarié du Super U de Léguevin, près de Toulouse, assure que son magasin est épargné « pour le moment ».
D'autres sont dans le même cas, comme l'Intermarché de Lugrin (Haute-Savoie), celui d'Avord (Cher) ou l'E.Leclerc d'Hirsingue (Haut-Rhin). Une salariée de Carrefour assure aussi que son magasin n'est pas touché. La ligne de partage, selon une salariée, est simple : « Tous les magasins qui sont supervisés par la plateforme Danfoss pour les températures sont impactés. »
Côté Intermarché, la liste continue de s'allonger, avec notamment Bourg-Achard (Eure), Pont-Saint-Esprit (Gard) ou encore des magasins d'Indre-et-Loire, de la Vienne et des Pyrénées-Atlantiques. À Mazamet (Tarn), tout le surgelé est parti à la benne, avec « pas mal de casse » dans le frais.
L'attaque déborde aussi sur d'autres enseignes, d'après les salariés. Des Carrefour Market sont cités au Tignet (Alpes-Maritimes), à Saint-André-de-l'Eure (Eure) et à Rennes (quartier de La Poterie). « Il n'y a pas que les U ou Intermarché… On a dû tout jeter », témoigne une salariée de Market. Des E.Leclerc sont mentionnés à Migennes (Yonne), Pierry (Marne), Lannilis (Finistère), Laval (Mayenne) et en Côte-d'Or. Un Carrefour est cité à Oyonnax (Ain), frigos et congélateurs compris. À Rennes, un ingénieur en sécurité informatique confirme le cas d'un petit Carrefour City : neuf meubles frigorifiques, et la totalité des marchandises à la poubelle. Auchan, Netto et Picard reviennent aussi dans les commentaires. Une salariée de Delhaize, en Belgique, évoque même l'impossibilité de passer commande, sans qu'on sache si c'est lié à la même attaque. Même Metro serait concerné, selon l'épouse d'un frigoriste : « Carrefour et Metro aussi, mon mari est frigoriste, il a été appelé cette nuit. » Aucune de ces enseignes n'a communiqué officiellement à ce stade.
Côté clients, certains ont fait le lien après coup : « Je me demandais pourquoi le Super U de ma ville avait la totalité du surgelé vidé. »
Des cellules de crise ont été ouvertes avec les frigoristes pour accompagner les magasins.
À ce stade, plusieurs points restent flous : le nombre exact de magasins touchés hors Intermarché, la liste complète des enseignes équipées Danfoss, et le montant total des pertes. Les chiffres disponibles viennent de sources internes et doivent être pris au conditionnel.
Sur le terrain : un lundi matin à vider les meubles
Ceux qui ont tenu un rayon frais savent ce que ça veut dire. Un meuble en alarme, c'est déjà une matinée gâchée. Un magasin entier, c'est une journée de crise.
Ce matin, l'Intermarché de Mur-de-Bretagne / Guérlédan l'a annoncé à ses clients sur :
« Une cyber-attaque sur notre chaîne du froid. Nous avons dû jeter l'intégralité de nos produits frais (boucherie incluse). Nous espérons un retour à la normale rapide. »
L'intégralité du frais. Boucherie comprise. Pour un magasin de bourg, c'est un coup très dur.
Il n'est pas le seul. Toute la matinée, des magasins Intermarché ont prévenu leurs clients, et les messages montrent des situations très inégales d'un point de vente à l'autre.
À La Haye , dans la Manche, c'est la perte totale :
« Plusieurs magasins ainsi qu'Intermarché La Haye subissent une perte totale de frais et produits surgelés. Nous n'avons malheureusement pas pu sauver les marchandises. »
Le magasin a dû fermer les rayons concernés pour la journée.
À Louviers , dans l'Eure, un seul groupe froid a été touché. Mais là aussi, l'offre en frais restera incomplète pendant plusieurs jours, selon le message adressé aux clients.
À Port-Sainte-Foy , en Dordogne, le magasin a choisi la précaution. Seuls les surgelés ont été détruits, « par mesure de précaution sanitaire », et le point de vente reste ouvert normalement.
À Grand-Couronne , près de Rouen, le magasin donne même l'heure : l'attaque serait survenue « ce matin à 4h44 ». Par précaution sanitaire, tout le contenu des réfrigérateurs et congélateurs a été retiré et détruit. Aucune date de retour à la normale n'est encore annoncée pour ces rayons.
Dans un autre Intermarché, une salariée décrit l'ampleur des dégâts : « Tout le surgelé jeté à la poubelle, toute la viande LS et la boulangerie également… Ça fait mal au cœur de voir autant de nourriture partir à la poubelle. »
Perte totale, rayons fermés, destruction préventive : la même attaque ne produit pas les mêmes dégâts partout. Tout dépend du moment où la dérive de température a été repérée, et de la capacité des équipes à réagir avant l'ouverture.
Un commentateur résume bien cette loterie : « Ceux qui ont réagi dans la nuit ont pu régler le souci manuellement. Ceux qui ne se sont pas déplacés ont eu la mauvaise surprise ce matin. » Et dans certains magasins, selon des salariés, aucune alerte n'a même été reçue.
Logique, pointe une salariée : le piratage a aussi neutralisé le système d'alerte, « donc l'astreinte n'a pas sonné ». Et une fois l'attaque repérée, le travail ne s'arrête pas aux poubelles. Dans un magasin U, l'équipe a dû vider le surgelé, puis reprogrammer à la main tous les meubles frais.
Une question revient d'ailleurs dans les commentaires : « Il n'y a personne pour la permanence de nuit dans vos magasins ? » Une salariée répond que tout se fait à distance, avec des alertes sur les téléphones et une agence de sécurité. Chez elle, l'alarme a sonné vers 5 heures. Mais entre le piratage et l'arrivée de quelqu'un sur place, la température a eu le temps de monter. Un meuble surgelé ne pardonne pas longtemps.
Concrètement, pour les équipes :
Constater et tracer. Relever les températures, photographier, documenter chaque meuble. Sans preuve, pas d'indemnisation.
Retirer et détruire. Vider les rayons, compter, saisir la casse produit par produit. Sur un surgelé complet, ça se compte en palettes.
Recommander en urgence. Passer des commandes exceptionnelles, en espérant que l'entrepôt suive alors que des dizaines de magasins font la même chose.
Gérer les clients. Des rayons vides un lundi, il faut les expliquer.
Et derrière, il reste une question que tout patron de magasin se pose déjà : qui paie ? L'assureur, le frigoriste, Danfoss ? Une cyberattaque sur un équipement de froid n'entre pas forcément dans les cases d'un contrat classique.
Dans les commentaires, un internaute met le doigt dessus : « J'espère qu'il y a une clause spécifique d'assurance pour le piratage informatique dans vos magasins. Sinon, ce sont vos primes qui vont renflouer. »
Le froid, angle mort de la cybersécurité en magasin
La grande distribution n'en est pas à sa première cyberattaque. Mais jusqu'ici, on parlait surtout de données. En août 2026, Intermarché a confirmé une fuite touchant 287 605 clients de son Drive . Auchan avait connu une fuite similaire en août 2025.
L'attaque Danfoss change de dimension. Elle ne touche pas un fichier client. Elle touche la marchandise, physiquement.
Le risque n'était pourtant pas inconnu. Les chercheurs de Claroty (Team82) ont déjà identifié des failles dans les régulateurs Danfoss AK-SM 800A , permettant de manipuler la réfrigération et de gâcher les produits sans bruit. Danfoss a publié un correctif. L'agence américaine de cybersécurité CISA a elle aussi alerté sur des vulnérabilités chez Danfoss et Copeland . Rien ne dit encore que l'attaque de cette nuit exploite ces failles-là. Mais le scénario était sur la table.
Dans les commentaires, une question revient : « À quel moment a-t-on besoin d'un réseau informatique pour régler la température d'un congélateur ? » Un salarié lui répond simplement : « Pour pouvoir le faire à distance, ça évite de se déplacer en astreinte pour rien. »
Tout est là. La télégestion du froid fait gagner du temps, de l'énergie et des déplacements de nuit. Mais ce qui se pilote à distance peut aussi se pirater à distance.
Le problème est structurel. Un magasin, c'est aujourd'hui des dizaines d'équipements connectés : froid, éclairage, étiquettes électroniques, balances, GTC. Ils sont souvent installés et maintenus par des prestataires, rarement suivis par la DSI de l'enseigne. Mises à jour, mots de passe, accès à distance : personne n'en a vraiment la charge.
Voir cette publication sur Instagram Une publication partagée par HYPER U BOURGUEIL (@hyperubourgueil)
Une publication partagée par HYPER U BOURGUEIL (@hyperubourgueil)
The full story
This article is one source in a clustered incident — the cluster page carries the summary, timeline and every other outlet covering it.
