 newsroom.cisco.com
Cisco Unveils Universal Quantum Switch for Quantum Networking
Article Content

- •Cisco's Universal Quantum Switch enables routing of quantum information across different encoding methods.
- •The switch preserves quantum state fidelity, crucial for scalable quantum computing architectures.
- •Proof-of-concept testing demonstrated minimal degradation of quantum-state fidelity during transmission.
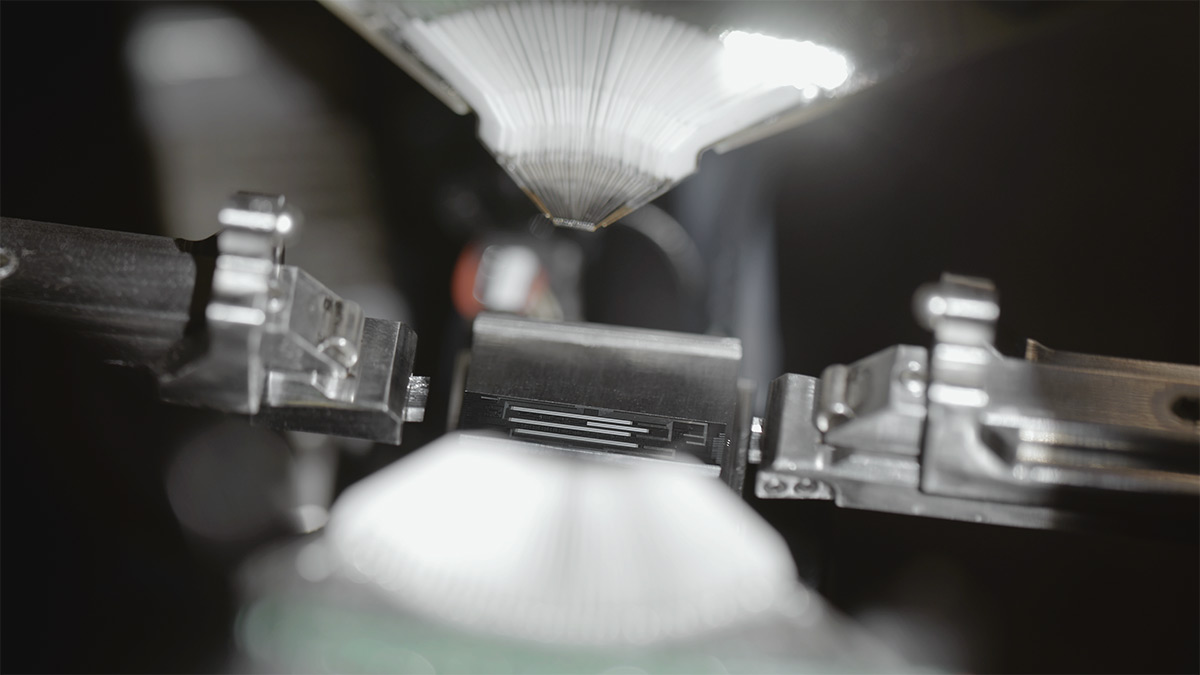
Cisco has introduced the Universal Quantum Switch, a research prototype aimed at overcoming a significant barrier in quantum networking. This switch allows for the routing of quantum information across different encoding modalities without compromising the quantum state. It is designed to facilitate communication between quantum systems that utilize various encoding methods, such as polarization and time-bin encoding. The switch is expected to enable scalable quantum computing architectures by connecting smaller quantum processors, rather than relying on single large machines. Current quantum systems are limited to hundreds or thousands of qubits, while future applications may require millions. Cisco's switch preserves quantum state fidelity during transmission, a critical feature for maintaining entanglement. Proof-of-concept testing has shown minimal degradation of quantum-state fidelity. Cisco's initiative is part of a broader effort to build a full-stack quantum networking program.
Ask AI about this cluster
Answers cite the sources they use
Timeline
More articles in this cluster (3)
Continue Reading
 Critical Zero-Day Vulnerability in Cisco Secure Email Gateway Exploited On September 14, 2026, Cisco disclosed a critical SQL injection vulnerability (CVE-2026-76461) in its Secure Email Gateway, allowing unauthenticated remote attackers to execute arbitrary commands with root privileges. This vulnerability arises from insufficient validation in the email parsing logic. Cisco confirmed…
 Critical WSO2 API Manager Vulnerability Under Active Exploitation A critical vulnerability (CVE-2026-5430) in WSO2 API Manager is being actively exploited, allowing unauthenticated attackers to forge admin tokens via JWT authentication bypass. This flaw, which has a CVSS score of 10.0, affects multiple WSO2 products including API Manager, Universal Gateway, Traffic Manager, and API…