Data size
30.9 GB
Files
153,196
Posted
Dec 2, 2025
Industry
Not Found
Summary
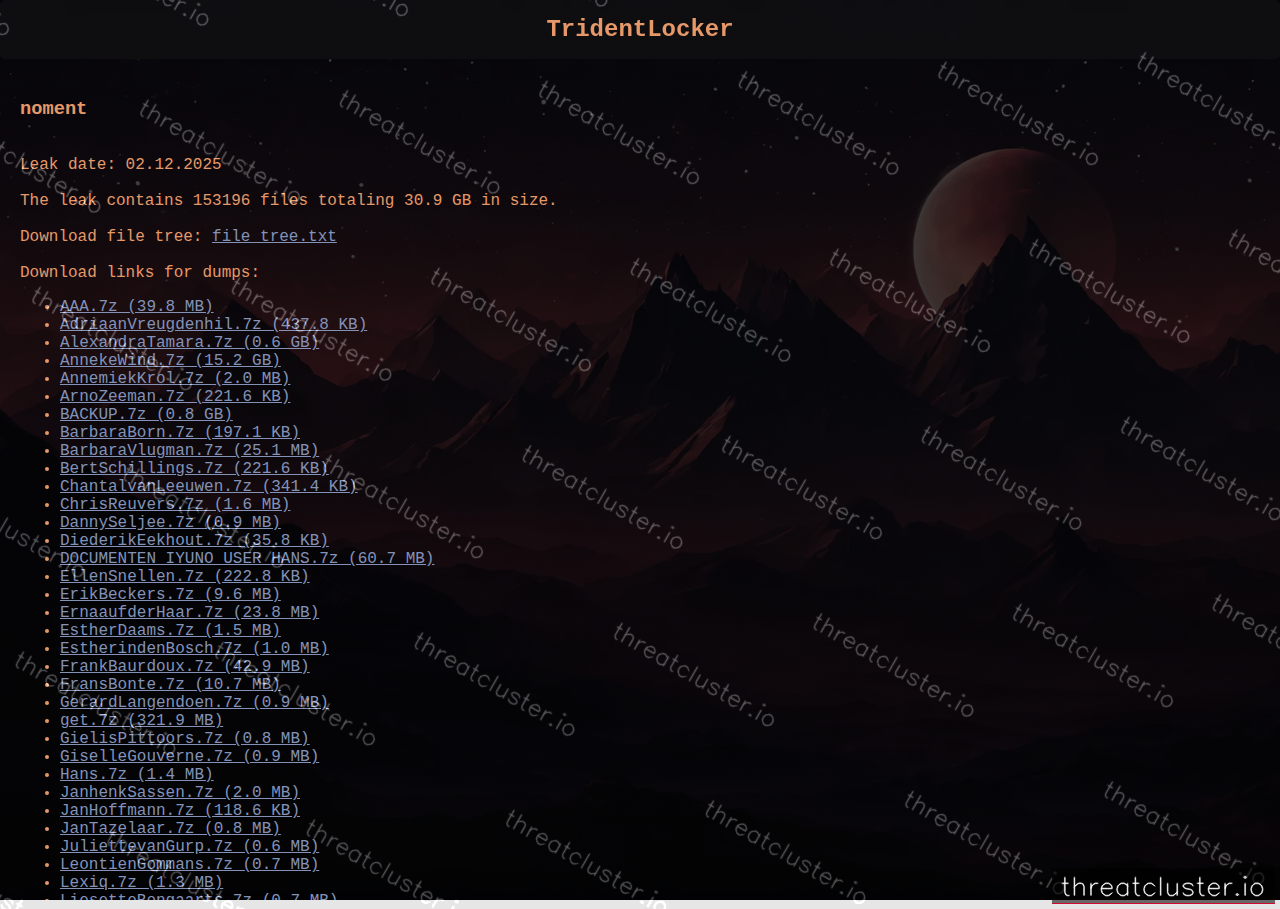
Written by ThreatClusterfrom file listing, leak post, screenshotThe leak post states noment is the victim and claims 30.9 GB of data across 153,196 files were taken. Sample filenames published include AAA.7z, AdriaanVreugdenhil.7z, AlexandraTamara.7z, AnnekeWind.7z, AnnemiekKrol.7z, ArnoZeeman.7z, BACKUP.7z, BarbaraBorn.7z, BarbaraVlugman.7z, BertSchillings.7z, ChantalvanLeeuwen.7z, and ChrisReuvers.7z, with file types listed as 7z x64. The leak post is published; ThreatCluster captured a screenshot of it.
Describes what the group claims on its leak site. A listing is not confirmation that a breach occurred.
What was taken
noment
File types seen
7z × 64
Sample files (64)
AAA.7z
AdriaanVreugdenhil.7z
AlexandraTamara.7z
AnnekeWind.7z
AnnemiekKrol.7z
ArnoZeeman.7z
BACKUP.7z
BarbaraBorn.7z
BarbaraVlugman.7z
BertSchillings.7z
ChantalvanLeeuwen.7z
ChrisReuvers.7z
DannySeljee.7z
DiederikEekhout.7z
DOCUMENTEN IYUNO USER HANS.7z
EllenSnellen.7z
ErikBeckers.7z
ErnaaufderHaar.7z
EstherDaams.7z
EstherindenBosch.7z
FrankBaurdoux.7z
FransBonte.7z
GerardLangendoen.7z
get.7z
GielisPittoors.7z
GiselleGouverne.7z
Hans.7z
JanhenkSassen.7z
JanHoffmann.7z
JanTazelaar.7z
JuliettevanGurp.7z
LeontienGommans.7z
Lexiq.7z
LiesetteBongaarts.7z
Linq.7z
MarielleSteinpatz.7z
MarijkeLoonen.7z
MarleenPenders.7z
MatthijsBeeker.7z
MichielNijenhuis.7z
MiebethvanHorn.7z
MirjamNieman.7z
MirjamvandeKlashorst.7z
NaomiVerheggen.7z
NEP.7z
PeterSchruijer.7z
Plint.7z
RemeauxGebhard.7z
RobertPullens.7z
RobinStoks.7z
RoelBesters.7z
RoelineKnottnerus.7z
RTL.7z
SaskiaBruidegom.7z
ScarlettRoblesdeMedina.7z
SikkoBos.7z
Titles-On.7z
Tools.7z
USER Hans.7z
VERTALEN.7z
VogelsenVerhoofstad.7z
WERK.7z
WietskevanderPol.7z
WWEntertainment.7z
Leak-site images (1)
Images from the victim's leak listing. Thumbnails scraped from the onion page are blurred by default — click a thumbnail to view.
ThreatCluster capture