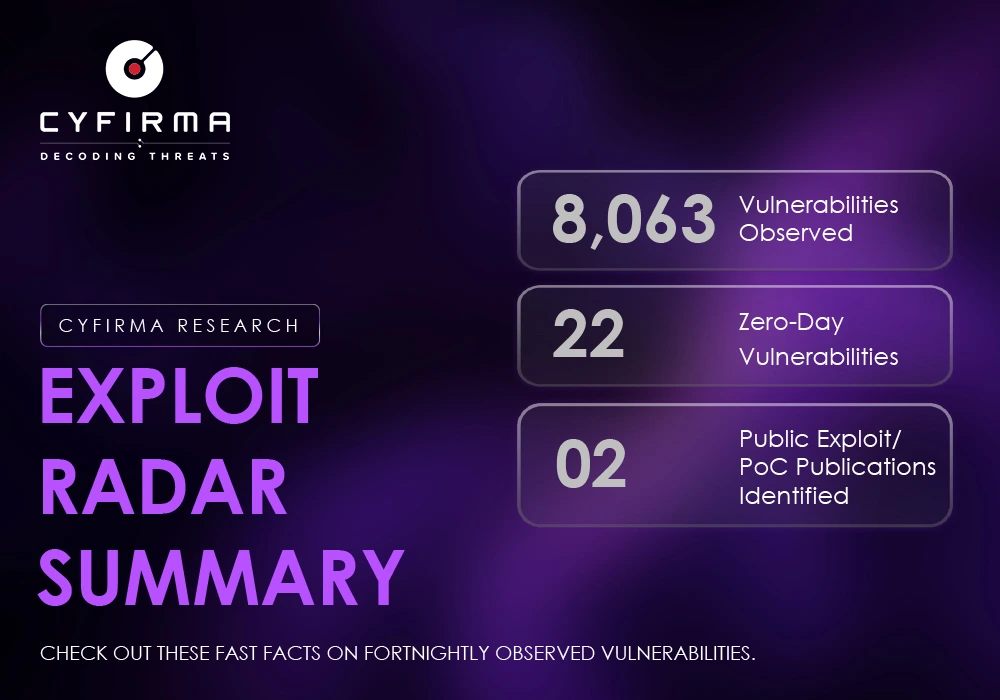
Vulnerability Overview
Exploitation Activity
Exploitation Intelligence
Atlassian has disclosed a critical remote code execution vulnerability (CVE-2026-90436) affecting Confluence Data Center, which utilizes a vulnerable third-party library, Apache Axis. This vulnerability allows attackers to execute arbitrary code if the 'Remote API (XML-RPC & SOAP)' feature is enable...
On October 5, 2026, Atlassian disclosed CVE-2026-21589, a critical arbitrary file access vulnerability affecting multiple products including Bitbucket Data Center, Confluence Data Center, and Jira Software Data Center. All versions of these products are impacted, allowing unauthenticated attackers t...
Atlassian has released security patches addressing multiple vulnerabilities across its products, including Confluence, Jira, and Bamboo. Notably, CVE-2026-45674 poses a critical risk, allowing attackers to intercept connections via man-in-the-middle attacks. Other vulnerabilities, such as CVE-2026-5...