 Back www.bfmtv.com
Au Moins 300 Supermarches Touches Un Systeme Danois Vise Ce Que L On Sait Des Cyberattaques Qui Ont Frappe Les Systemes Frigorifiques Des Supermarches AV 202610120616
Plusieurs centaines de supermarchés ont été victimes d'une cyberattaque de grande ampleur dans la nuit de dimanche à lundi, comme révélé par BFMTV . Les pirates ont ciblé les systèmes de régulation frigorifique du fabricant danois Danfoss utilisé par de très nombreux magasins français. Concrètement, les assaillants semblent avoir réussi à déclencher à distance le dégivrage forcé des installations frigorifiques, qui sert en temps normal à éliminer le givre accumulé sur ces équipements.
Mais cette nuit, les pirates ont détourné cette fonction en imposant un dégivrage forcé et continu, avec une consigne de température fixée à 50 degrés. Les équipements ont ainsi chauffé pendant plusieurs heures au lieu de maintenir les marchandises au froid. Au petit matin, à l'ouverture des réfrigérateurs et des congélateurs, "une vague de chaleur s'est échappée", raconte une source du secteur.
• Les enseignes Leclerc, Intermarché et Système U touchées
Dans le détail, le groupement des Mousquetaires a indiqué que 300 magasins de ses enseignes Intermarché et Netto ont été affectés par cette cyberattaque. Coopérative U indique de son côté que moins d'une centaine de ses points de vente ont été touchés.
Sans donner de chiffres précis, le groupe E.Leclerc confirme lui aussi que "cet incident a eu des répercussions sur le fonctionnement des équipements de froid dans plusieurs magasins". D'après le site spécialisé Je bosse en grande distribution, des magasins Carrefour Market et Monoprix sont également touchés, ce que n'ont pas encore confirmé ces enseignes.
• Des pertes estimées à au moins plusieurs millions d'euros
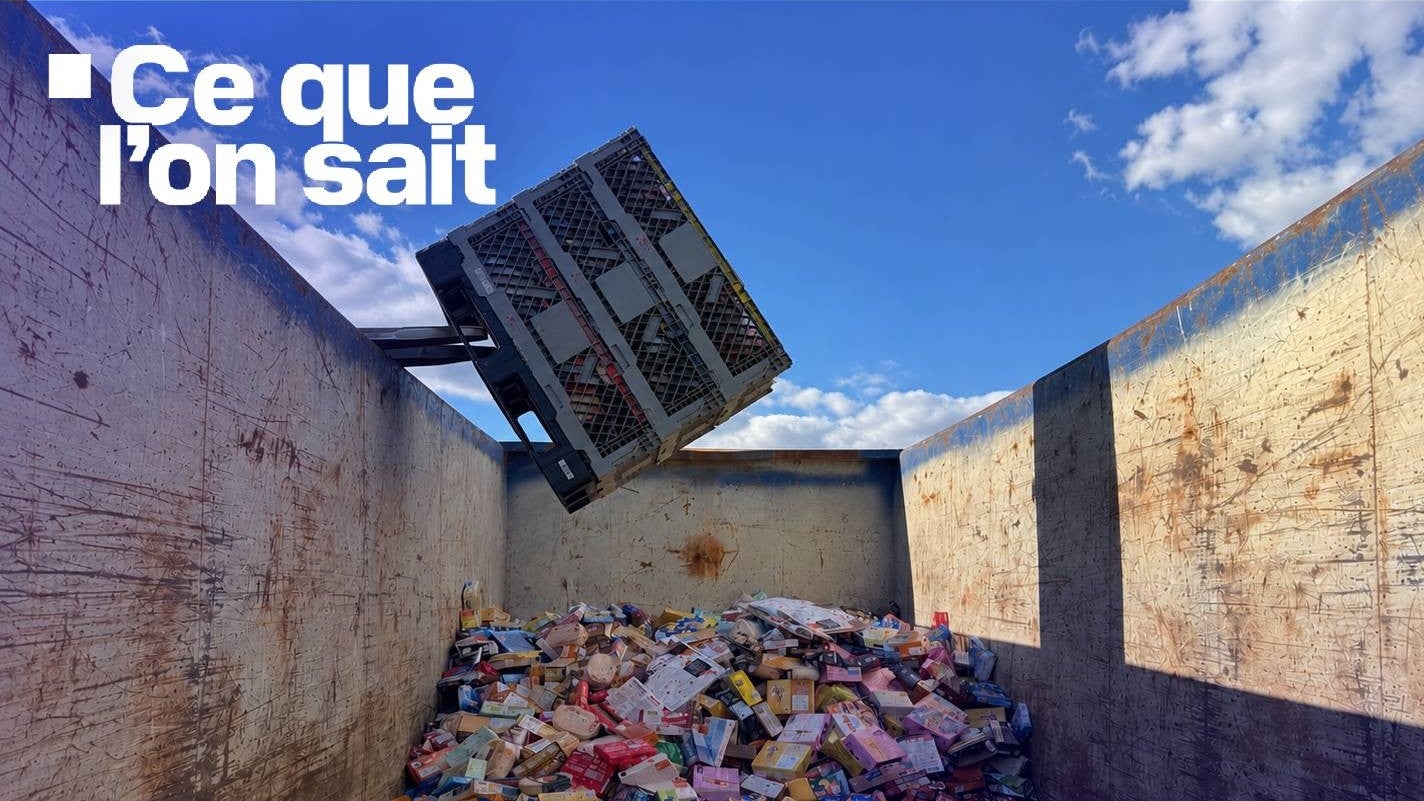
À l'échelle nationale, les pertes pourraient atteindre plusieurs millions d'euros, selon une source du secteur à BFMTV. L'enseigne Intermarché a précisé que ses magasins touchés ont été contraints de "jeter l'ensemble des produits" frais et surgelés concernés. Selon le parquet de Paris, il y a aussi eu des "départs de feu".
"S'attaquer à des équipements essentiels à la conservation des produits frais et à l'approvisionnement alimentaire des Français est d'une extrême gravité et est inédit", a déploré Dominique Schelcher, le PDG de Coopérative U, sur le réseau social X.
À Haguenau, dans le Bas-Rhin, deux supermarchés affichent déjà un bilan particulièrement lourd. L'Intermarché de la ville aurait perdu l'intégralité de son stock de produits surgelés, pour un préjudice estimé à 50.000 euros. Le magasin Leclerc de la commune serait concerné mais n'a pas encore chiffré le montant des dégâts.
Les dégâts seraient encore plus importants dans un autre magasin Leclerc, situé à Wasselone à une trentaine de kilomètres d'Haguenau. L'établissement aurait dû jeter ses produits surgelés, mais également des produits frais, pour une perte estimée à 220.000 euros.
Les dégâts ne se limitent pas à l'est de la France. En Loire-Atlantique, plusieurs supermarchés ont également été touchés, rapporte ICI Loire Océan . C'est notamment le cas du centre E.Leclerc Atlantis de Saint-Herblain, près de Nantes, l'un des plus grands magasins du groupement avec ses 8.800 m², qui a annoncé l'indisponibilité de l'ensemble de ses produits surgelés sur son Drive pour une durée indéterminée.
Au Leclerc de Saint-Brevin-les-Pins, où "beaucoup de choses sont à jeter", le rayon frais ne devrait pas rouvrir normalement avant mardi 13 octobre. Plusieurs magasins U sont également concernés, notamment l'Hyper U de Vallet et le Super U de Saint-Sébastien-sur-Loire, où seul le rayon surgelés a été affecté. Un Intermarché de cette même commune a également subi les conséquences de l'attaque.
• Une vulnérabilité identifiée dans les systèmes Danfoss
Selon l'entourage du Premier ministre, l'Anssi (Agence nationale de la sécurité des systèmes d'information) a identifié une vulnérabilité dans un logiciel fourni par la société danoise Danfoss et a pris avec l'éditeur. Danfoss a confirmé à BFMTV avoir "connaissance d’incidents survenus en France affectant un nombre limité de systèmes de gestion des installations frigorifiques."
"La majorité des équipements touchés sont des produits anciens, notamment les systèmes AK-SM800 et AK-SC355, qui ont atteint leur fin de vie et ne bénéficient plus de mises à jour logicielles ou de sécurité, précise la société. Les systèmes AK-SM800A concernés fonctionnaient avec des micrologiciels (firmwares) obsolètes."
Danfoss assure "recommander depuis longtemps à ses clients de maintenir à jour les systèmes pris en charge" et "travailler avec les clients concernés". De son côté, l'entourage du Premier ministre précise que l'Anssi est en lien avec ses homologues européens, car d'autres pays pourraient être touchés. Elle cherche également à identifier les autres entreprises françaises concernées.
De son côté, le parquet de Paris a annoncé le lancement d'une enquête de sa propre initiative sur "la cyberattaque d’ampleur touchant les réfrigérateurs connectés de plusieurs grands magasins de distribution alimentaire sur tout le territoire français". L’enquête, dirigée par la section anticybercriminalité et "confiée à l’Office anticybercriminalité (OFAC), doit permettre de recenser les victimes et d’établir le lien avec les dégâts rapportés par celles-ci en termes de pertes de denrées alimentaires et de départs de feu", a-t-il précisé.
• Des failles identifiées en août dernier
Le 9 août dernier, la Team82 de la société Claroty, spécialisée dans la cybersécurité des éléments industriels publiait le résultat d'une longue étude , intitulée "Bloquer le contrôleur, décongeler les aliments: révéler les vulnérabilités des contrôleurs de réfrigération Danfoss". Tout un programme théorique qui semble avoir été mis en pratique à grande échelle maintenant.
Les cyberexperts de Claroty indiquaient alors avoir soumis la plateforme Danfoss AK-SM 800A" à une recherche poussée de failles. Or, ce contrôleur et superviseur de système de réfrigération est un des deux modèles qui ont été attaqués récemment.
Lors de leur enquête de sécurité, les chercheurs annonçaient avoir trouvé plusieurs vulnérabilités. Elles ont été communiquées à Danfoss, qui les a prises en considération en publiant un nouveau micrologiciel. Ce code, qui gère le fonctionnement d'un appareil, corrigeait les problèmes relevés.
Sans entrer dans le détail, les recherches avaient mis à jour un "mécanisme d’authentification caché" , qui permettait de "contourner le processus d’authentification habituel".
Comme ces contrôleurs de la société Danfoss sont souvent administrés à distance, ils embarquent un serveur web, dont il était en l'occurrence possible de modifier la configuration, une fois authentifié, afin "de manipuler les clients qui interagissent avec l’appareil". En l'occurrence, il faut comprendre qu'il était possible d'envoyer des commandes aux réfrigérateurs qui sont gérés par le contrôleur, afin de les forcer à dégivrer par exemple.
Les règles en matière de cybersécurité veulent que les failles découvertes ne soient pas communiquées publiquement tant qu'un correctif n'a pas été mis à disposition. En l'occurrence, si c'est bien cette faille qui a été exploitée, la règle a été respectée et si les appareils ont pu être piratés, c'est qu'ils n'étaient pas mis à jour.
The full story
This article is one source in a clustered incident — the cluster page carries the summary, timeline and every other outlet covering it.
