 Back iphoneaddict.fr
CloudSyncD, a Mac Malware that Pretends to Be an Zoom Installer
Jamf Threat Labs a découvert CloudSyncD, un malware sur macOS sous forme de porte dérobée (backdoor) dissimulée dans un faux installateur de l’application Zoom. Le malware vole le mot de passe administrateur saisi par la victime et l’utilise pour lancer sa seconde étape avec les privilèges élevés.
Un faux Zoom qui demande le mot de passe du Mac
CloudSyncD est apparu dans les analyses de Jamf le 15 septembre, d’abord sous la forme d’une version encore en développement. Deux jours plus tard, les chercheurs ont identifié des échantillons configurés avec une infrastructure de commande et de contrôle accessible depuis Internet, signe que les hackers étaient passés des tests au déploiement. Le malware fonctionne sur les Mac Apple Silicon et sur les Mac Intel.
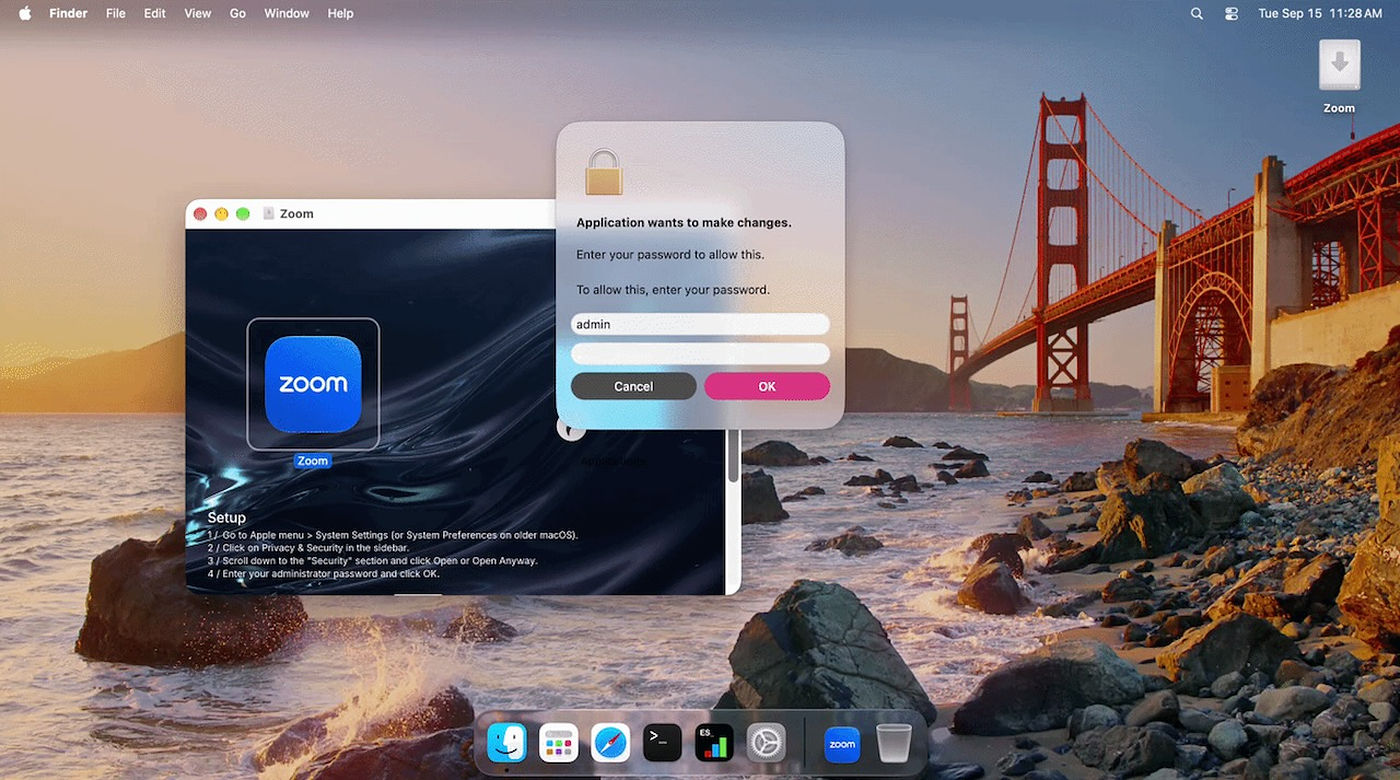
L’attaque commence par une image disque nommée Zoom, conçue pour reproduire l’apparence d’un installateur macOS classique. L’utilisateur trouve l’icône de l’application à gauche et un alias vers le dossier Applications à droite. Le problème apparaît lorsque macOS bloque l’application avec Gatekeeper : l’image affiche alors des instructions expliquant ouvrir les réglages de sécurité et cliquer sur « Ouvrir quand même » pour contourner la protection.
Le programme malveillant affiche ensuite une fausse fenêtre d’autorisation demandant le mot de passe du compte. Il vérifie localement la saisie avec dscl et refuse de poursuivre tant que le mot de passe n’est pas correct. Une fois la validation effectuée, une fausse fenêtre « Téléchargement de Zoom… » donne l’impression que l’installation légitime se poursuit.
Jamf a également découvert une méthode inhabituelle pour dissimuler le mot de passe récupéré. Le dropper l’enregistre dans un fichier data.json qui ressemble à un simple fichier de configuration de Zoom. Le secret se cache dans une longue valeur encodée en base64, tandis que des caractères Unicode invisibles placés dans le champ version indiquent au malware où retrouver le mot de passe et quelle portion décoder.
Une seconde étape capable d’exécuter du code à distance
Le mot de passe ne part toutefois pas directement vers les hacker. CloudSyncD ne possède pas de fonctions intégrées pour voler les données des navigateurs, les éléments du trousseau d’accès de macOS ou les portefeuilles de cryptomonnaies. Le principal intérêt de cette récupération consiste à permettre au dropper de lancer la seconde étape avec sudo .
Cette seconde étape, baptisée cloudsyncd, prend la forme d’un binaire universel compatible avec les architectures Apple Silicon et Intel. Elle collecte notamment des informations sur la machine, le processeur, la mémoire, la version de macOS, le nom du Mac et le compte utilisateur avant de communiquer avec son serveur de commande et contrôle.
Le malware peut ensuite recevoir des tâches depuis son infrastructure distante. Ces tâches peuvent contenir des exécutables Mach-O supplémentaires que CloudSyncD décode puis lance sur la machine compromise. Dans les échantillons analysés, le programme contacte son serveur toutes les 8 à 16 secondes après son premier échange.
De plus, CloudSyncD peut surveiller les données saisies par l’utilisateur et permettre aux pirates d’exécuter des commandes à distance. Il y a toutefois une nuance importante : les chercheurs n’ont pas observé la mise en place d’une persistance classique avec un LaunchAgent ou un LaunchDaemon durant leurs tests.
La campagne montre un logiciel parfaitement identifiable peut servir de façade à un piratage. Il est recommandé de surveiller les installateurs qui demandent de désactiver ou de contourner les protections de macOS. Il faut aussi s’assurer de télécharger les applications depuis des sources de confiance.
L’app Apple Invitations se met à jour avec 3 nouveautés
Apple propose aujourd'hui une mise à jour de son application Apple Invitations sur iPhone avec la version 1.12.0. C'est l'occasion d'avoir trois nouveautés. Trois nouveautés pour…
Apple Music passe au Liquid Glass sur Android en bêta
L'application Apple Music en bêta passe en version 7.0 sur Android et propose l'interface Liquid Glass. C'est déjà disponible sur iPhone depuis iOS 26 et voilà…
Apple prépare un nouveau grand HomePod
Apple prépare l'arrivée de nouveaux produits pour le 13 octobre, dont un hub domotique, une nouvelle Apple TV 4K de 4e génération et le HomePod mini 2.…
iPhone Duo : une fausse page de précommande vole vos données
Une fausse page de précommande de l'iPhone Duo exploite les failles de sécurité DarkSword pour tenter de compromettre des iPhone vulnérables. Découverte par Malwarebytes, l'attaque peut…
Apple lancerait son hub domotique le 13 octobre, avec les HomePod mini 2 et l’Apple TV 4K
Apple prévoit de dévoiler son premier hub domotique le 13 octobre. L'appareil arrivera avec une nouvelle Apple TV 4K et un HomePod mini 2, tous deux…
SOS d’urgence par satellite : Apple étend la fonction à la Norvège
Apple poursuit l'expansion géographique de ses fonctions de sécurité par satellite. Le SOS d'urgence par satellite est désormais disponible en Norvège, permettant aux utilisateurs compatibles de…
Temps d’écran : Apple et l’American Academy of Pediatrics publient un guide pour les familles
Apple s'est associé à l'American Academy of Pediatrics (AAP) pour aider les parents à mieux encadrer l'utilisation des iPhone, iPad et autres appareils par leurs enfants.…
Démontage AirPods 5 : la batterie est remplaçable
Les AirPods 5 obtiennent pour la première fois une note supérieure à zéro chez iFixit grâce à une batterie remplaçable, bien que ce ne soit pas…
The full story
This article is one source in a clustered incident — the cluster page carries the summary, timeline and every other outlet covering it.
