 www.quixquantum.com
QuiX Quantum Advances Photonic Quantum Computing with Carina System
Article Content

- •QuiX Quantum launched the Carina system for commercial photonic quantum computing.
- •The Dedalo architecture aims for fault-tolerant systems compatible with classical datacenters.
- •Key challenges addressed include photon loss, error correction, and system scalability.
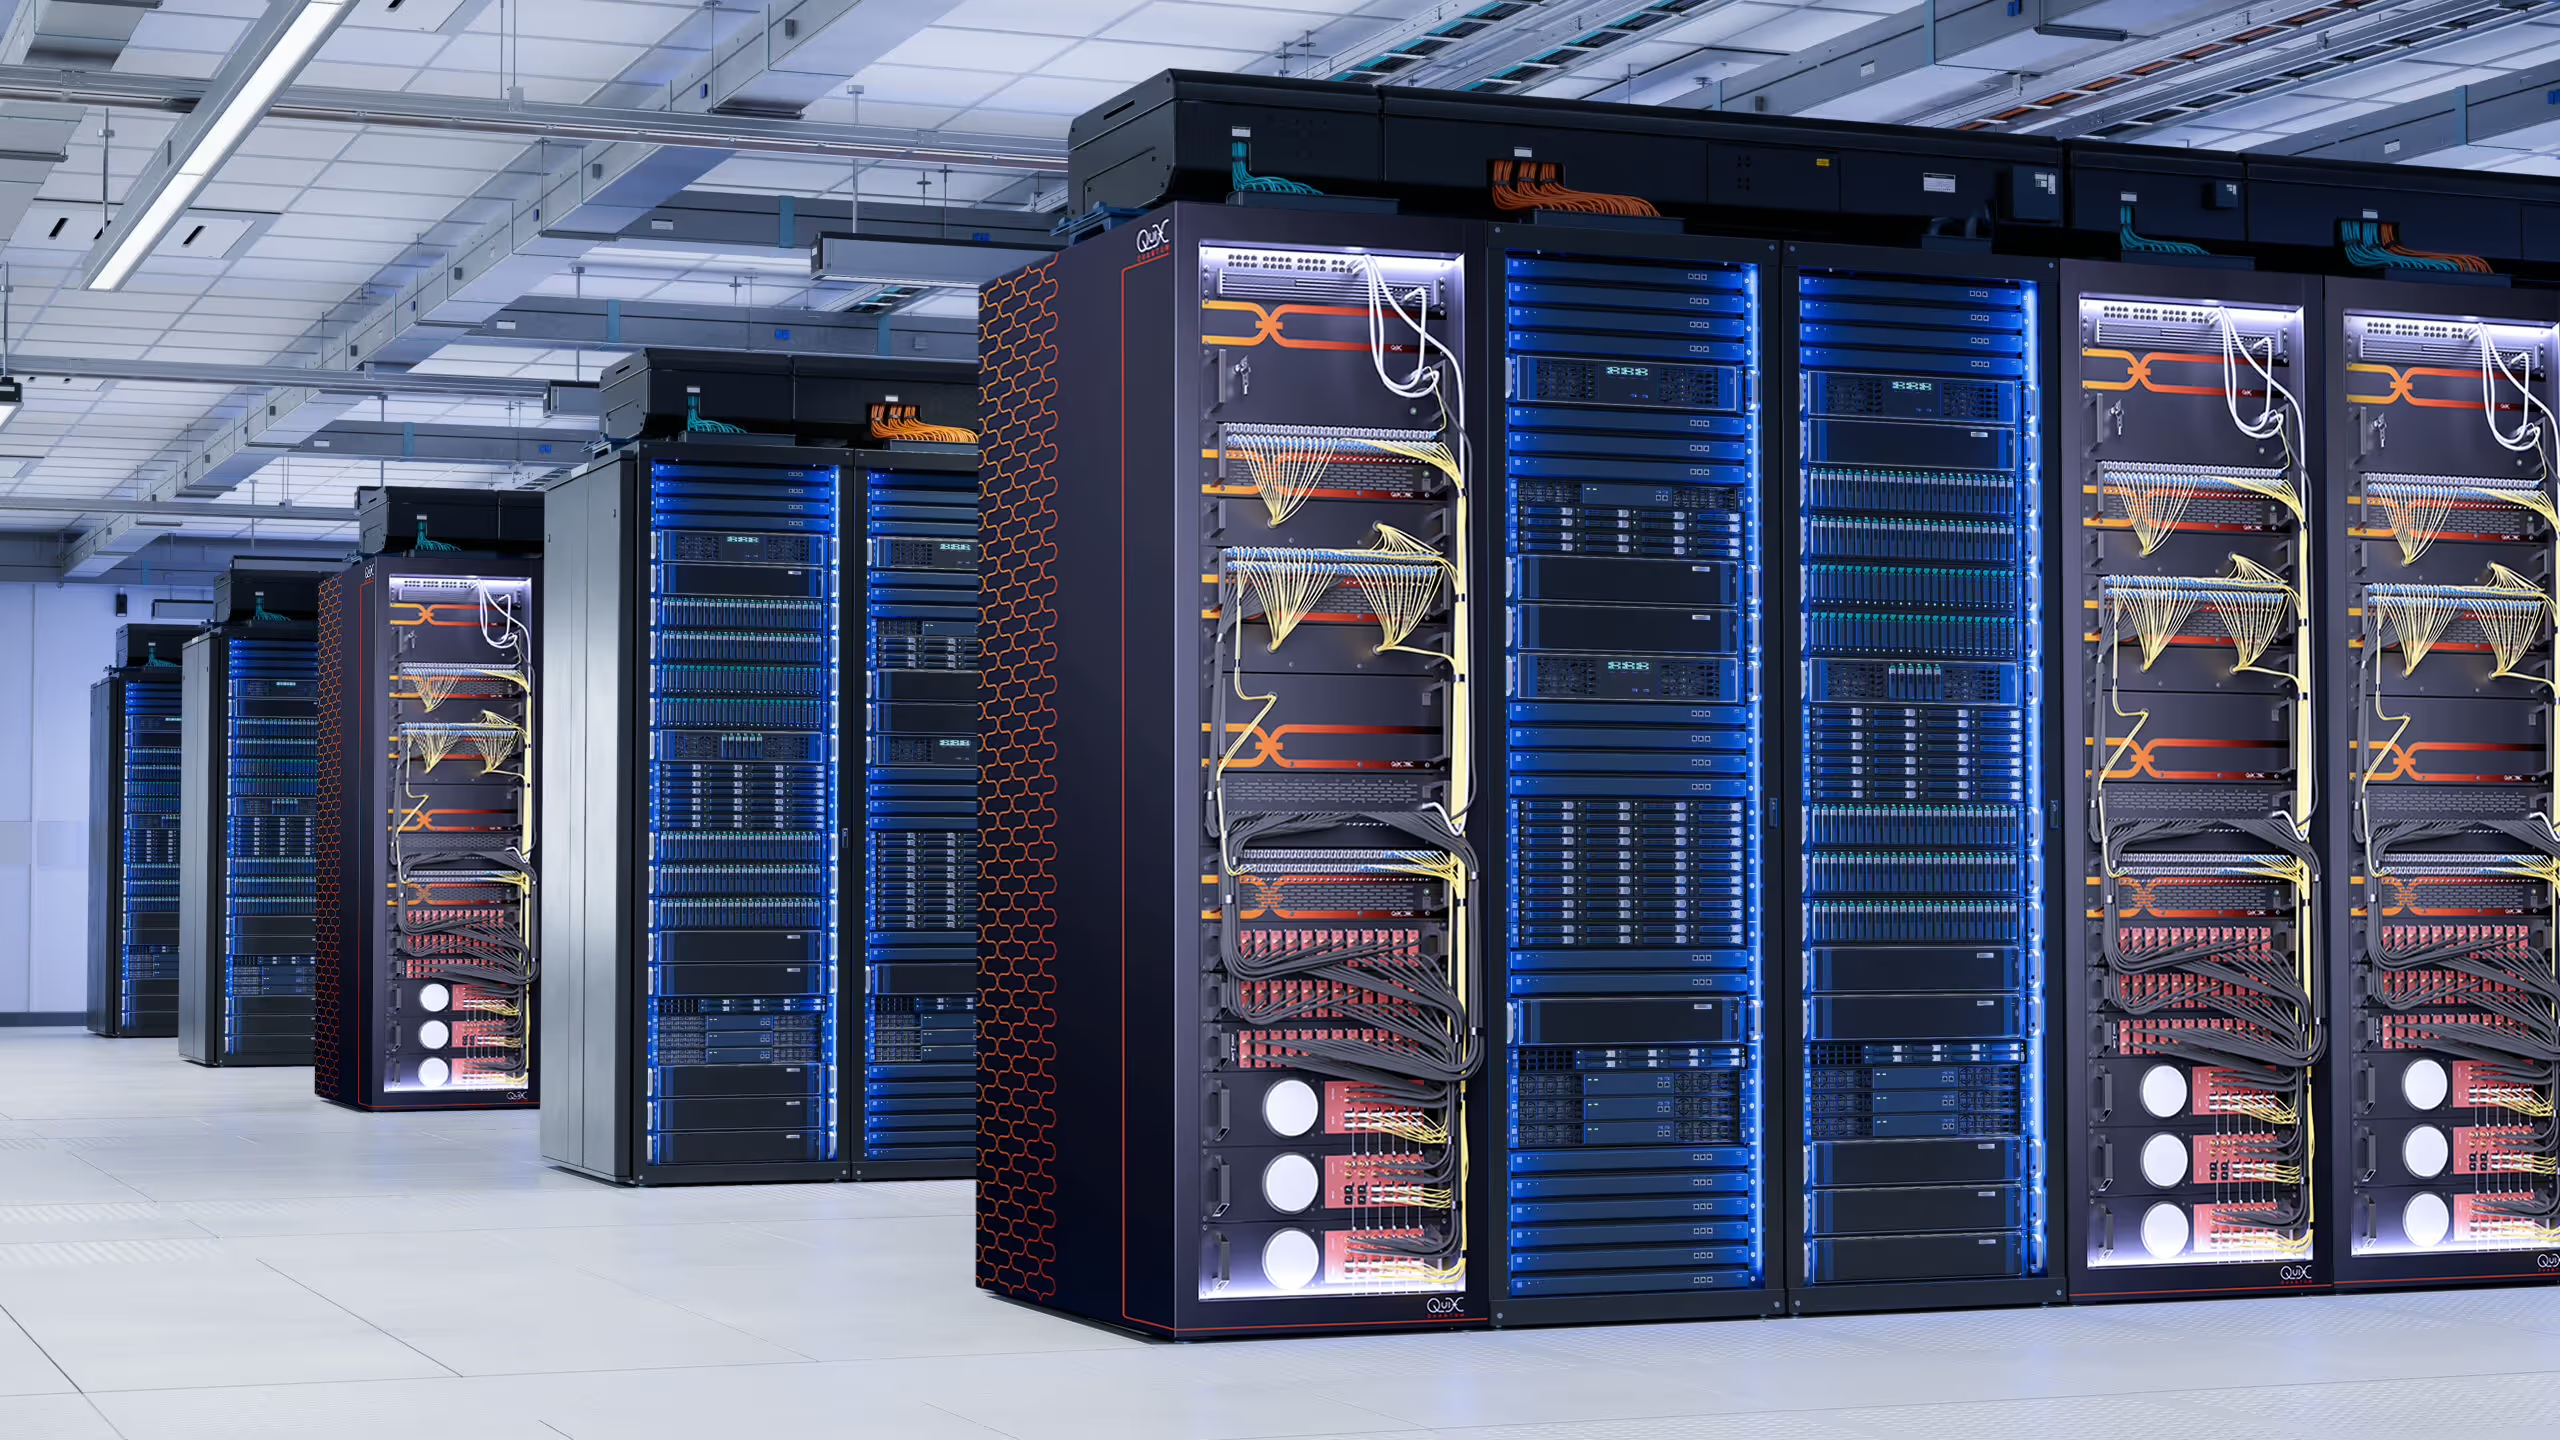
QuiX Quantum has unveiled the Carina system, a commercial photonic quantum computer designed to integrate seamlessly into traditional datacenters. This launch follows the introduction of the Dedalo architecture, which aims to provide fault-tolerant photonic quantum computing using logical qubits. The Carina system addresses the need for universal photonic quantum computing while ensuring compatibility with existing classical systems. QuiX's advancements focus on overcoming challenges such as photon loss and error correction. The company emphasizes the importance of manufacturability and energy efficiency for practical deployment in real-world applications. The Dedalo architecture is positioned as a roadmap for future quantum systems, aiming for scalability and modularity. QuiX Quantum's efforts reflect a growing trend in the quantum computing sector, driven by the demand for high-performance computing solutions.
Ask AI about this cluster
Answers cite the sources they use
Timeline
More articles in this cluster (4)
Continue Reading
 Critical WSO2 API Manager Vulnerability Under Active Exploitation A critical vulnerability (CVE-2026-5430) in WSO2 API Manager is being actively exploited, allowing unauthenticated attackers to forge admin tokens via JWT authentication bypass. This flaw, which has a CVSS score of 10.0, affects multiple WSO2 products including API Manager, Universal Gateway, Traffic Manager, and API…
 Critical Linux Kernel Vulnerability CVE-2025-39682 Under Active Exploitation A critical vulnerability (CVE-2025-39682) in the Linux kernel allows remote code execution through mishandling of zero-length TLS records. This flaw affects kTLS-enabled hosts running vulnerable kernel versions, exposing them to attackers without authentication. CISA added this vulnerability to its Known Exploited…