 M.Malaysiakini
U Mobile Blocks 390 Million Scam Attempts with ULTRA5G Security Features
Article Content

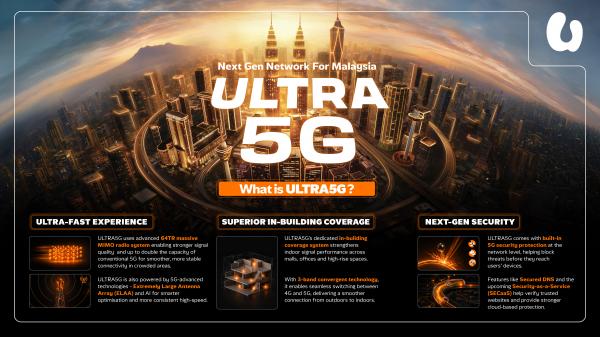
- •U Mobile's ULTRA5G network has blocked over 390 million scam attempts since launch.
- •Phone scams in Malaysia increased by 46% in January 2026, leading to RM27 million in losses.
- •The network-level security features operate without user intervention, enhancing protection.
In Malaysia, U Mobile's ULTRA5G network has successfully blocked over 390 million scam attempts since its inception. The network, selected by the Malaysian Communications and Multimedia Commission, integrates advanced network-level security features to combat rising cyber threats, particularly in the context of increasing digital transactions. As of January 2026, phone scams surged by 46%, resulting in financial losses of RM27 million. The ULTRA5G network employs built-in security functions to protect users from phishing SMS, fraudulent calls, and malicious websites without requiring user intervention. This proactive security model is essential as cybercriminals continuously evolve their tactics, making traditional security measures insufficient. U Mobile's approach includes voice and SMS firewalls and plans to introduce Security-as-a-Service (SECaaS) to enhance user protection further. The network also boasts high-speed capabilities, reaching between 500Mbps and 1000Mbps.
Ask AI about this cluster
Answers cite the sources they use
Timeline
More articles in this cluster (2)
Continue Reading
 Critical Zero-Day Vulnerability in Cisco Secure Email Gateway Exploited On September 14, 2026, Cisco disclosed a critical SQL injection vulnerability (CVE-2026-76461) in its Secure Email Gateway, allowing unauthenticated remote attackers to execute arbitrary commands with root privileges. This vulnerability arises from insufficient validation in the email parsing logic. Cisco confirmed…
 Critical WSO2 API Manager Vulnerability Under Active Exploitation A critical vulnerability (CVE-2026-5430) in WSO2 API Manager is being actively exploited, allowing unauthenticated attackers to forge admin tokens via JWT authentication bypass. This flaw, which has a CVSS score of 10.0, affects multiple WSO2 products including API Manager, Universal Gateway, Traffic Manager, and API…